信息技术服务管理体系认证证书申请条件详解
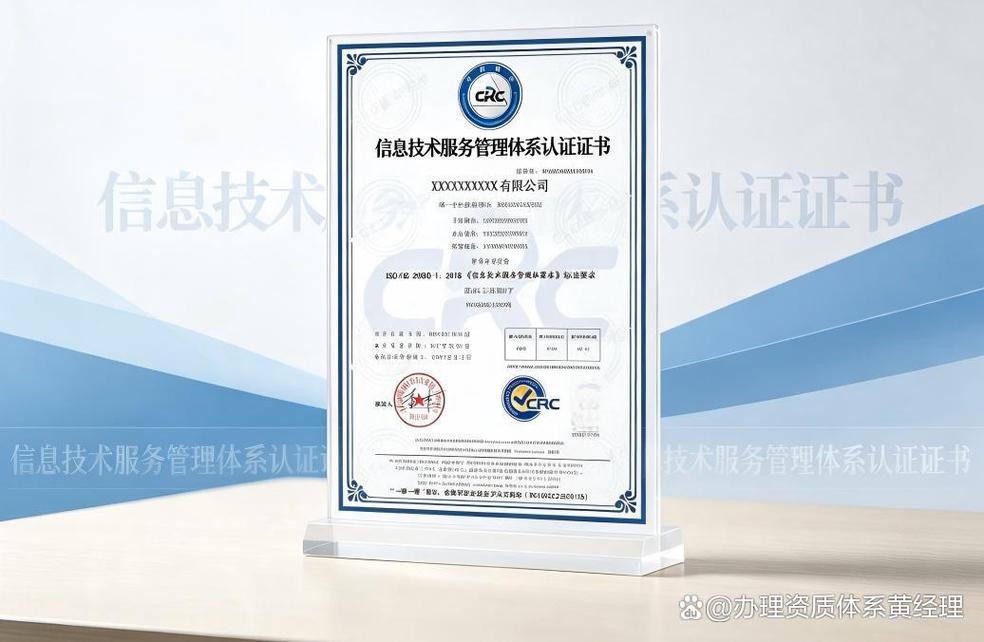
信息技术服务管理体系(ISO/IEC 20000)认证是衡量组织IT服务管理水平的重要标志。企业若想获得该证书,需满足一系列严格条件,涵盖体系建立、运行、审核及持续改进等方面。以下是申请该认证的核心条件要点:
1. 建立并文件化服务管理体系
组织需依据ISO/IEC 20000标准建立完整的信息技术服务管理体系(ITSMS),包括服务管理方针、目标、过程、程序及记录。体系文件应覆盖服务交付、关系管理、解决问题、控制等关键过程,并确保与组织业务战略一致。
2. 体系运行与记录保存
申请认证前,体系需实际运行至少3个月,并保留相关运行记录(如服务报告、事件记录、变更记录等)。对于初次认证,通常要求体系运行不少于3个月;再认证则需体系持续运行且上次认证后未中断。
3. 完成内部审核与管理评审
组织需至少进行一次完整的内部审核,覆盖所有标准条款,并对审核发现的问题采取纠正措施。最高管理者需主持管理评审,评审体系运行的适宜性、充分性和有效性,形成评审记录。
4. 遵守法律法规与合同要求
组织应确保服务管理体系符合适用的法律法规(如数据保护、网络安全法等)及与客户签订的合同要求。需提供相关合规性评价证据,如法律清单、合规检查记录等。
5. 确定服务范围与适用性声明
组织需明确申请认证的服务范围(如IT运维、Helpdesk、云服务等),并编制适用性声明(SoA),说明标准中各条款的适用情况及其理由。服务范围必须界定清晰,且覆盖体系所涉及的全部IT服务。
6. 具备服务管理能力与资源
组织需配置与服务管理相适应的资源,包括人员、工具、技术等。关键岗位(如服务经理、过程owner)职责明确,人员具备必要技能与培训记录。应建立服务连续性管理与信息安全管理机制,以支持服务稳定交付。
7. 接受认证审核并整改不符合项
在满足上述条件后,组织可向认证机构提交申请。认证审核分两阶段进行(文件审核与现场审核),若审核中发现不符合项,组织需在规定期限内完成整改并提交证据,经认证机构验证通过后方可获证。
申请信息技术服务管理体系认证证书不仅要求组织建立规范的体系文件和运行记录,还需通过内审、管理评审及认证机构的严格审核。满足这些条件,既能证明组织具备提供高质量IT服务的能力,也为持续改进服务管理水平奠定基础。
如若转载,请注明出处:http://www.byipef.com/product/75.html
更新时间:2026-11-21 07:47:11